

做 iOS 开发的人,对 App Store 审核被拒这件事都不会陌生。各种 Guideline 代码见得多了,但 4.3a 绝对是最让人头疼的那几个之一。尤其是做工具类、内容类、或者所谓“马甲包”策略的产品,几乎都会撞上这堵墙。最近我连续处理了几个 4.3a 的项目,核心手段都绕不开“二进制加固”这四个字,所以干脆把这段时间的实践整理出来,聊聊我理解的 4.3a 到底是什么,二进制加固能解决哪些问题,以及具体操作时有哪些值得注意的细节。
这篇文章的目标读者是正在准备上架的 iOS 开发者,尤其是被 4.3a 拒过、想系统了解怎么应对的团队。内容不聊玄学,只讲实操。我会从苹果审核机制讲起,把二进制加固的四个层面、具体操作流程、常见问题排查和长期策略全部拆开说清楚。文中的所有方案都是我和同行在实际提审过程中验证过的常见做法,但每个 App 情况不同,请务必结合你自己的产品形态和生产环境做调整。

1. 内容整体设计与思路拆解
1.1 4.3a 到底是什么:被拒代码背后的含义
先把这个代码拆开看。4.3a 是苹果审核反馈里的一组分类编号,4.3 大类叫 “Spam”(垃圾信息),4.3.0 是其中的一个通用子类,a 可以理解为该子类下的具体情形或者审核记录里附加的参考标记。很多开发者习惯直接说“4.3a”,其实完整的文案通常是:
Guideline 4.3(a) - Design - Spam
苹果会给被拒 App 附上一段说明,大意是“你的 App 与市场上已有 App 存在显著相似的内容、功能、界面或元数据,或者缺少原创价值,会被视为垃圾信息”。
说白了,4.3a 就是苹果在告诉你:
你这 App 看起来像是“套壳”的,或者和别的产品太像了,不给你过。
这里的“像”不只是代码像,还包括:界面结构像、功能模块像、文案像、甚至上架账号之间的关联信息像。苹果的审核团队有一套自动和人工结合的检测机制,专门用来识别重复内容、模板化上架、马甲包和批量做号行为。它并不是单纯扫描代码字符串,而是综合判断产品形态。
1.2 为什么说“二进制加固”是必然选择
既然 4.3a 是针对“相似性”和“原创性”的判断,那最常见的两条路就是:
换皮改界面、改功能。
想办法让审核看到的产品“不太一样”,同时在技术层面提高识别难度。
换皮从产品层面没错,但你架不住竞品也在换皮,三方都在同一个市场里互抄,界面越改越像。而且如果一个功能逻辑本身是刚需,大家做出来的交互结构天然就会相似。这时候,从技术层面对 App 的二进制文件、元数据、资源结构做一次“深度差异化改造”,就是很多团队的实际选择。这就是大家口中说的“二进制加固”。
我理解的 iOS 二进制加固并不是加密或者防逆向,而是
在提审前对 App 的产物(IPA 包内的二进制、资源文件、签名信息)进行结构化调整和改造,让自动审核系统难以基于二进制层面的指纹特征直接判定你和其他 App 重复。
用生活类比解释一下:你去一栋写字楼办事,楼下保安每天看几百号人。你天天穿着同一件帽衫,帽衫上还有专属 logo,保安扫一眼就知道“又是你”。二进制加固做的事情,就是让你换件普通但不重样的衣服、换条路线、换个门禁卡,让保安没法一眼认出你就是昨天那批人里的一个。但如果你楼里的房间摆设、办公桌上放的东西全跟隔壁一模一样,保安上到 28 楼一巡,照样能盘问你。所以加固绝不是唯一的解药,产品层的差异是前提。
1.3 一次典型提审流程中,加固处在哪个环节
从开发完毕到拿到审核结果,一次完整流程是:
代码开发完成,本地调试。
配置签名、打包 Archive,导出 IPA。
对 IPA 执行二进制加固操作。
重新签名并验证安装。
上传 App Store Connect,填写元数据。
等待审核。
如被拒,根据反馈调整后重提。
二进制加固卡在“导出 IPA”和“上传”之间。如果你在开发阶段就想好了要加固,你还可以在工程配置里提前预留一些手段,比如优化编译选项、调整资源结构、改造启动逻辑,这样后续处理会更顺。千万不要等被拒了再思考怎么加固,那样往往只能临时抱佛脚,处理质量一般。
这一节我想强调的核心思路是:
4.3a 是产品相似性问题,二进制加固只是手段之一。手段要配合产品差异化、元数据差异化一起用,否则就是治标不治本。
2. 核心细节解析与实操要点
2.1 二进制指纹到底是怎么来的
为什么功能、界面都已经按自己的思路做了,苹果还是能判定相似?因为自动审核系统可以在不反编译源码的前提下,从 IPA 里提取出大量“指纹特征”。常见的有以下几类:
代码逻辑指纹:对二进制反汇编后,提取函数调用关系、字符串常量、方法名、类名。
资源指纹:对图片、图标、启动页、音频等资源进行哈希或感知哈希比对。
元数据指纹:Bundle ID、Display Name、版本号、蓝牙权限描述文案、麦克风权限描述文案等。
网络服务指纹:App 启动后请求的域名、接口路径、统计 SDK 的特征字段。
这些指纹本身不代表代码好坏,但它们组合起来就是一个“App 身份画像”。画像越接近,被判定为相似 App 的可能性就越大。
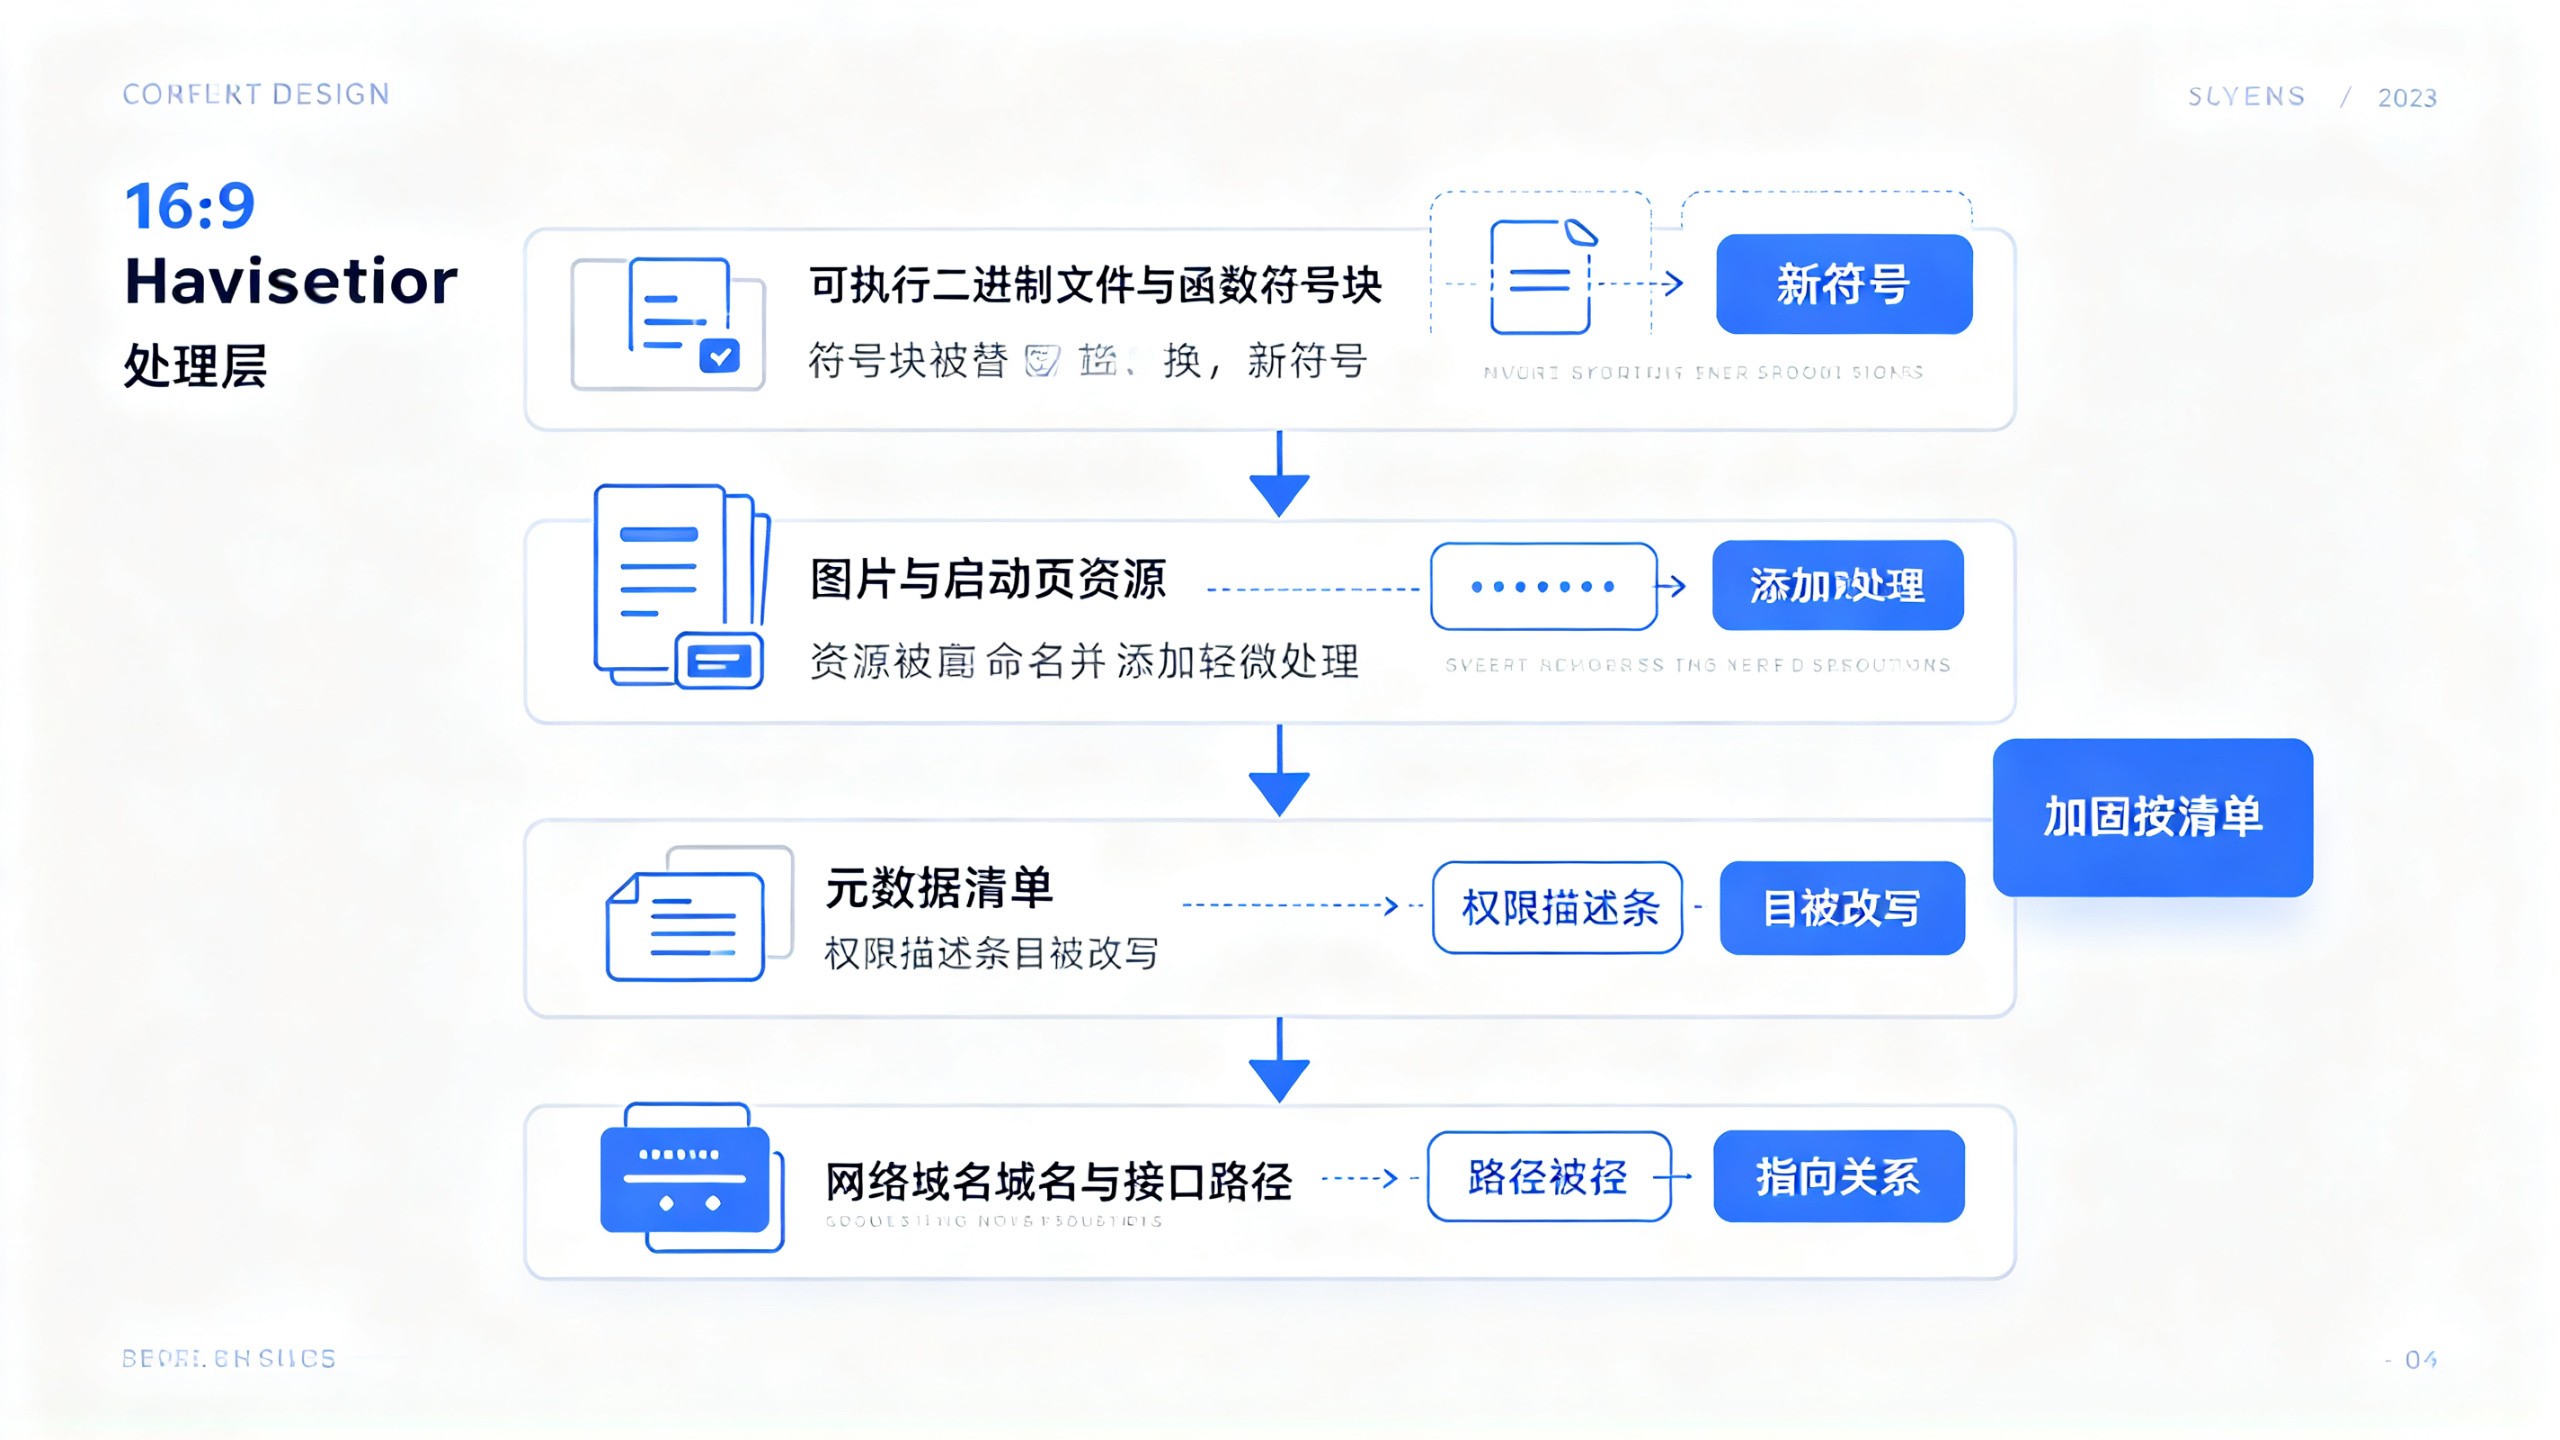
2.2 二进制加固的四个层面
我习惯把 iOS 二进制加固拆成四个层面,每一层解决不同的问题:
第一层:二进制文件结构层
对 Mach-O 可执行文件本身做处理,包括但不限于:
类名和方法名混淆(Symbol 混淆)。
字符串加密,避免在二进制中明文暴露关键路径和文案。
控制流平坦化,干扰自动比对工具对函数结构的分析。
插入无效代码块,改变函数布局特征。
这一层的目标,是让“代码逻辑指纹”发生显著变化。实际操作中,字符串加密和符号混淆对指纹的影响最大。
第二层:资源与文件结构层
更换资源文件的命名与目录结构,消除可逆的对应关系。
对图片添加不可见噪点或轻微压缩,改变哈希值,同时不影响肉眼观感。
对配置 plist 进行字段拆分或加密。
调整文件夹顺序、后缀名,但需保证 iOS 系统仍能正常读取。
这一层直接对抗的是“资源指纹”和部分元数据指纹。
第三层:元数据层
调整权限文案,避免出现相同的“定位权限描述”“相机权限描述”。
更换技术支持URL、隐私政策URL,保持真实可用,别用假页面。
合理设置版本号和构建号,但要遵循 App Store 的版本规则。
Bundle ID 需要独立,不要和已上架产品的 Bundle ID 有任何关联。
第四层:启动与动态行为层
让 App 首次启动时呈现不同的引导流程或加载顺序。
调整首屏数据请求时机,改为部分启动之后再发起请求。
替换或移除高辨识度的第三方 SDK 默认日志特征。
这一层偏向动态行为,对抗的是人工审核抽查。前几层是让“机器认不出”,这一层是让“人不好认”。
2.3 应该使用哪些加固工具和策略
iOS 生态和 Android 不太一样,Android 可以很方便地做资源混淆、字节码混淆,但 iOS 的代码是编译成原生机器码的,常规的代码混淆工具普及度不高。很多团队用的是这几类方案:
开源的 iOS 混淆工具(如部分基于 LLVM 的 Pass 实现),通过在编译阶段插入自定义 pass,对符号名进行处理。
商业加固服务(需要自行评估稳定性和合规性)。
自研脚本:结合 class-dump、Hopper、otool 等工具,在编译完成后对产物做后处理。
我自己常用的方式是:
编译阶段混淆 + 提审前脚本处理
。编译阶段做符号混淆、字符串加密,提审前用脚本改资源、权限文案、重新签名。这个组合实操性最强,也最可控。
这里要提醒一句:不要过度依赖网上的“一键加固”脚本。很多脚本确实能改符号名,但它们生成的特征高度一致,如果大家都在用同一套规则,反而可能被批量标记。加固方案要有自己的随机种子和独有规则。
3. 实操过程与核心环节实现
3.1 开始前需要准备哪些东西
工具清单如下:
macOS 系统,Xcode 已安装。
一个有效的开发者账号,签名证书和描述文件已配置。
Apple Transporter 或 Xcode Organizer,用于上传 IPA。
终端环境,用于执行脚本。
class-dump(用于检查 Class 信息导出情况)。
Hopper 或 IDA(用于人工查看二进制结构,验证混淆效果)。
一个用于解包和重签名的签名工具(如 ios-app-signer、fastlane sigh,或者自研脚本)。
还有一个容易被忽略的准备:
把你的 App 原始安装包和加固后的安装包分别保存好
,后续定位问题要用。
3.2 编译阶段做符号混淆与字符串加密
以目前主流的 Objective-C 和 Swift 混合项目为例,编译阶段的处理思路是:
对 Objective-C 代码,使用 LLVM Pass 对自定义类名、方法名做混淆。
对 Swift 代码,尽量依靠编译器的 Internal 可见性优化,同时避免在 public API 上暴露敏感方法。
对字符串做加密,分两种:一种是敏感字符串(网络接口地址、密钥、固定文案)运行时解密;另一种是全部字符串加密,但这会影响启动性能,需要谨慎。
实操中,字符串加密我通常只针对黑名单里的敏感信息做处理,不搞全量加密。全量加密听着安全,其实容易出现富文本显示异常、本地化失效、通知文案乱码等问题。
// 伪代码:字符串加密思路
// 在编译前将字符串替换为加密后的字节数组,并在运行时解密
static NSString * decryptString(uint8_t *data, int len, uint8_t key) {
    NSMutableData *out = [NSMutableData dataWithCapacity:len];
    for (int i = 0; i < len; i++) {
        uint8_t b = data[i] ^ key;
        [out appendBytes:&b length:1];
    }
    return [[NSString alloc] initWithData:out encoding:NSUTF8StringEncoding];
}
编译阶段处理完后,先正常出包一次,确认 App 能跑起来,再做后续的提审前处理。
3.3 提审前对 IPA 做资源与元数据改造
这一步我按固定的顺序执行,顺序很重要,因为每一步处理都依赖前一步的结果:
解压 IPA,获取 Payload 目录。
使用工具遍历资源,对图片做轻微压缩或加噪。
重命名部分资源文件和目录名。
修改 Info.plist 中的权限文案、技术支持页面、隐私链接。
对二进制做可选的额外符号处理。
重新签名。
重打包,使用本地模拟器或真机验证安装。
使用 class-dump 抽查,确认类名方法名已经改变。
上传前再跑一次启动测试,确认没有白屏和崩溃。
完整命令链路没必要硬背,关键是理解每一步的目的。比如图片重压缩,可以用 sips 脚本对 PNG 做轻微采样。注意:不要对启动图、App 图标做过度压缩,会直接影响审核观感。图标清晰度是有隐形要求的,模糊图标容易引来其他审核问题。
3.4 重新签名与验证安装
修改过 IPA 后,签名信息必然失效,必须重新签名。流程如下:
准备好 Distribution 证书和描述文件。
使用签名工具选择对应证书,对 Payload 里的 .app 进行签名。
将 .app 压缩为新的 IPA。
签名完成不代表万事大吉,还需要验证:
在 iOS 真机上通过本地安装方式,确认 App 可以打开。
检查签名:在终端执行 codesign -d,查看签名信息是否正确。
查看 Permission 是否完整,尤其是推送、位置、相机、麦克风等 entitlement 文件。
很多新手在这一步容易犯的错是:只改了二进制,没处理 entitlements,导致推送功能在审核设备上失效,或者启动直接闪退。这属于操作失误,而不是策略问题。
3.5 上传审核与等待反馈
上传前,App Store Connect 里还需要做好元数据层面的配合:
App 名称不要与大厂或热门产品过度相似。
截图要反映 App 真实的界面,不要拿模板警示图。
审核备注可以简单说明产品用途和核心功能。
上传完成后,等待审核。期间不要反复提交相同包。如果发现同一个 Bundle ID 在短时间内重复上传相同内容的包,苹果的后台系统会有记录,反而增加 4.3a 嫌疑。
4. 常见问题与排查技巧实录
4.1 加固后启动闪退
这类问题出现频率最高。常见原因有:
字符串解密时机不对,在类初始化前就引用了解密后的字符串。
符号混淆后,KVC、KVO、NSCoding 等动态调用没有正确适配(因为运行时找不到对应的方法名)。
第三方 SDK 内部使用了硬编码的类名,混淆后引发崩溃。
重签名时证书与描述文件不匹配。
排查工具我推荐使用 Xcode 的崩溃日志和 Device Log。先查看崩溃堆栈,再逐步确认是哪个环节引起的。如果堆栈指向某个知名 SDK 内部,那就说明混淆规则需要排除该 SDK 的类名。
4.2 加固后功能正常但审核仍然 4.3a
这个情况最让人挫败,但原因往往不在二进制:
你的产品在功能设计层面与已上架产品依然高度重合。
图标、截图、宣传文案和现有产品过于相似。
使用的第三方 SDK 布局相似,审核人员一眼就能看出同源。
遇到这种反馈,不要急着继续加固。先把审核返回的截图和描述反复看几遍,通常在邮件或 App Store Connect 的 Resolution Center 里会有更细的说明。如果对方说“界面与某 App 相似”,那就先把界面差异化做够再说。
调整完后,如果仍然 4.3a,可以提交申诉(App Review 申诉),在申诉里解释你的产品和其他产品的核心区别。申诉话术要言简意赅,不要长篇大论,重点写清楚“产品定位、核心功能、目标用户”三个点。
4.3 加固后上架成功,但后续更新又被 4.3a
有不少团队会碰到“第一版过了,第二版 4.3a”的情况。两个原因比较常见:
后续版本中引入了与市面上热门 App 相同的功能模块,且界面照搬。
加固方案没有延续,开发者后续直接用普通包提交,导致二进制指纹前后出现差异。
这里需要说明:苹果的审核,本质上是一种综合判断。你第一版通过,并不意味着你的马甲方案获得了永久认可。每次提审都相当于一次新的身份核查。所以,如果你做了加固,务必在每个后续版本中延续相同的加固规则和随机种子,否则前后指纹不一致,反而会让审核系统觉得这个产品存在问题。
4.4 常见问题速查表
| 现象 | 可能原因 |
|---|
解决方案
| | 启动闪退 | 字符串解密时机问题 |
|---|
将解密提前到最早入口,或改为懒加载
| | 启动闪退 | 混淆后 KVC/KVO 失效 |
|---|
添加排除名单,保留动态调用所需方法
| | 功能模块缺失 | 资源重命名后引用错误 |
|---|
重新检查资源加载路径,运行时验证
| | 推送失效 | entitlements 丢失 |
|---|
重签名时保留原始 entitlement 文件
| | 审核仍然 4.3a | 产品界面和竞品过于相似 |
|---|
优先调整界面、拍摄截图、说明差异
| | 上传后 1-2 个小时被拒 | 元数据或图标异常 |
|---|
检查图标尺寸、关键字和截图
|
4.5 一些需要留意的坑
关于方法名混淆,最常见的问题是把系统回调方法也混淆掉,比如 viewWillAppear、didReceiveMemoryWarning。它们必须保持原样,否则 UIKit 找不到回调。所以混淆规则的排除名单一定要包含所有系统 API 和需要动态绑定的方法。
关于第三方 SDK,我建议在混淆配置里直接排除所有 pod 目录或 framework 目录里的类,只处理你自己的代码。这样做虽然加固范围变小,但稳定性大大提高。毕竟审核判定相似性,看的不是你 SDK 部分的代码逻辑,而是你 App 整体结构、资源、元数据的组合特征。
关于网络请求域名,如果你的 App 内部请求了和母包一致的域名和路径,那二进制再怎么改,网络层面的指纹还是暴露的。建议对新包使用独立的 API 域名,或者至少使用不同的路径前缀和参数结构。
5. 避坑经验与长期策略
5.1 不要只看“技术加固”,要配合产品差异
我见过太多团队,拿着同一套产品代码,改个配色、换几张图、跑一遍加固脚本就重新提审。结果第二天被拒,回复几乎一模一样。根本原因就是产品层差异等于零。苹果的审核团队每天看大量 App,一个 App 是真原创还是套壳,其实在对话截图和功能操作里很容易判断出来。
所以我的建议是:产品层至少要有 20% 以上的功能差异化。可以体现在交互流程、信息架构、核心卖点上,也可以体现在落地页内容里。不求完全创新,但要让审核人员和真实用户都能一眼看出,你和那个“相似产品”不是同一个东西。
5.2 建立自己的加固标准流程
与其每次被拒后临时处理,不如在项目启动时就把加固流程标准化。我把这个流程固定成三份文档:
代码规范文档:规定哪些类名、方法名需要开启混淆,哪些必须保留。
提审操作手册:从编译、加固、签名、上传到填写元数据,每一步的命令和工具都写清楚。
版本更新记录:记录每次提审用的加固随机种子、工具版本、资源处理参数。
持续维护这套流程,看起来费功夫,但长期下来能节省大量与审核来回拉扯的时间。特别是当你维护多个产品和多个开发者账号时,标准流程能避免操作遗漏。
5.3 关于账号隔离和关联风险
如果涉及多产品矩阵,最好让每个产品的 Bundle ID、证书、开发者账号归属保持独立,不要混用。苹果的账号关联判定一直是敏感点。多个 App 共用一个开发者账号、共用相同的隐私政策页面链接、共用同一批测试设备,这些都可能被认为是关联信号。做这些处理时,想清楚每一个关联点再做,不要盲目堆量。
这里说的关联风险不是让你去违规搞小动作,而是提醒你:如果确实是在经营多款独立产品,尽量让它们在技术和运营层面呈现出真实的独立性。这才是合法合规、可持续的做法。
5.4 后续版本如何防止复发
维护阶段最容易松懈。后续版本更新时,经常会有人直接在工程里改两行代码就提审,忘了跑加固流程。我的做法是:把加固脚本挂到持续集成(CI)流程中,每次打 release 包时自动执行。
CI 里至少包含这几步:
拉取代码,按版本号生成随机种子。
执行符号混淆和字符串加密。
修改资源与元数据。
自动重签名。
跑一次最小启动测试。
上传到内部服务器,或直接上传 App Store Connect。
把加固做成自动化流程的一部分,就不必依赖某位同学靠不靠谱了。机器执行永远不会忘记跑脚本。
6. 写在最后的实操心得
做 iOS 4.3a 二进制加固这件事,本质是一个“风险控制”话题。你要控制的是产品被判重、被判低质的风险。技术手段能让你的包在机器眼里的身份画像发生明显变化,但真正能让产品走远的,还是产品的独特性和用户价值。如果你只是单纯想靠加固蒙混过关,这条路大概率走不长。
我个人的体会是:每次被 4.3a 拒一次,其实都是一次重新审视产品的机会。先看产品层有哪些差异,再看技术层有没有做到位,最后才去考虑是不是审核有误、需要申诉。按照这个顺序排查,大多数问题都能落地解决。
最后分享一个小技巧:提审前用一台备用 iPhone,在 App Store 里搜几个同领域的 Top 级 App,把你的包和它们分别安装到两台手机上,并排截图对比。自己的 App 如果和竞品在功能主页上放着一看就神似,那就别急着提审,先改界面。这个习惯我坚持了很久,帮我避开了很多无效提审。
如果你正在被 4.3a 重复折磨,建议把这篇文章里的四个层面逐一对照检查。不要指望哪一步能单独救命,组合起来才能形成一个真正有效的提审方案。